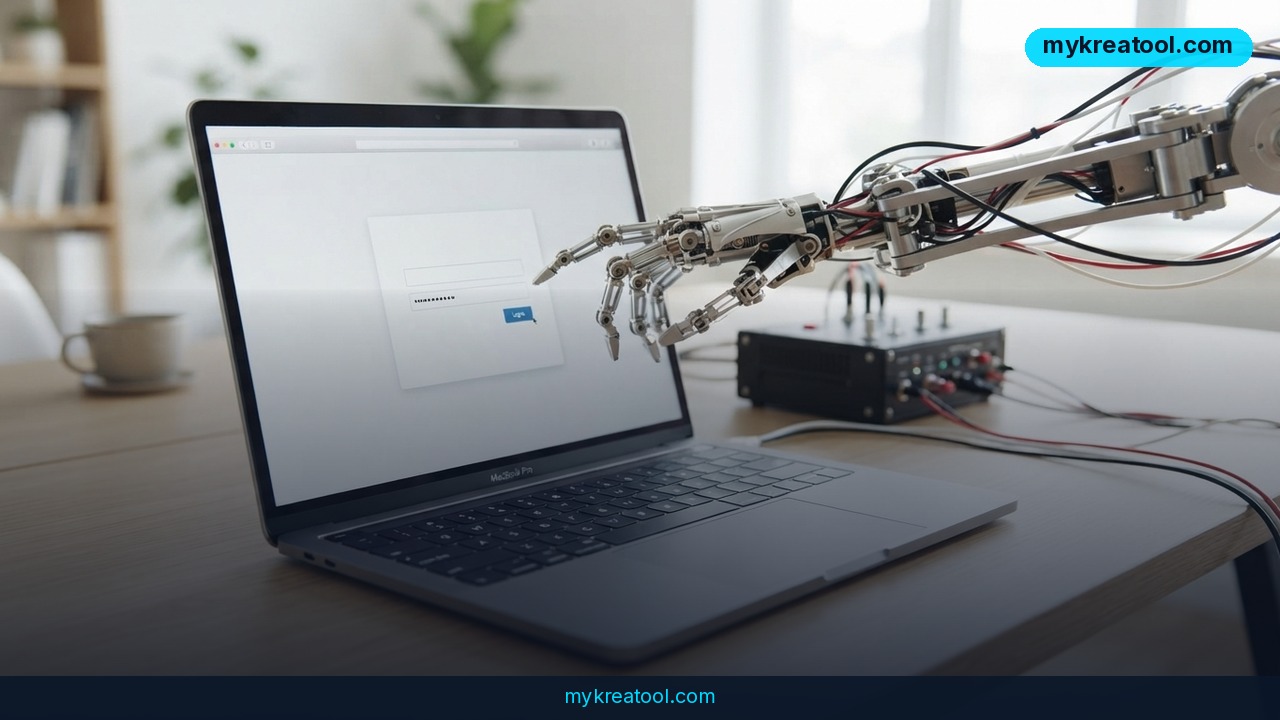
Gemini Spark в Chrome работает с 30 июля 2026 года: облачный ИИ-агент Google получил мост в настольный браузер и с явного разрешения пользователя использует сохранённые логины и пароли. Это не тайный доступ — разрешение выдаётся на каждую задачу отдельно и отзывается кнопкой Stop. Разбираем механику, риски для бизнеса и сценарии, где агента включать можно, а где рано.
Что изменилось в Gemini Spark с 30 июля 2026 года
Chrome Auto Browse существует с 28 января 2026 года — тогда агент уже умел бродить по сайтам самостоятельно. Новинка в другом: раньше Spark работал только в собственной облачной среде, а теперь у него появился мост в ваш настольный Chrome. Обычная автоматизация Chrome превратилась в разговор о доступе к личным аккаунтам и рабочим страницам компании.
Google описывает это дословно так: «Spark can use your logged-in accounts and saved passwords to handle tedious web errands, like scheduling viewings for apartments you've saved or researching flight options and starting the booking process» — агент подбирает квартиру из сохранённого списка и договаривается о просмотре либо ищет авиабилет, заходит в аккаунт авиакомпании и начинает бронирование (официальный анонс Google).
Запуск поэтапный: сначала США, остальные регионы позже. Одновременно Google открыла Spark подписчикам Google AI Pro более чем в 160 дополнительных странах.
Как ИИ-агент получает доступ к логинам Chrome: механика разрешений
В основе лежит permission model — система разрешений, где агент получает согласие на каждую отдельную задачу, а не одно согласие навсегда. При первом обращении Spark к браузеру Chrome отдельно спрашивает, можно ли связать устройство с агентом. Каждая новая задача с веб-навигацией требует нового подтверждения, и любое из них отзывается кнопкой Stop.
Google AI логины агент видит не потому, что их кто-то передал напрямую, а потому что работает в уже авторизованном локальном Chrome — там, где сессии открыты у вас лично. Удалённая машина Google, наоборот, создаётся как новый чистый экземпляр браузера и подходит для задач без входа в аккаунт: поиска, сравнения цен, сбора вариантов.
Отдельно Google заявляет защиту от prompt injection — инструкций, спрятанных прямо в тексте страницы, — и возврат управления человеку на чувствительных шагах: «protecting against threats like prompt injection and keeping you in the loop on sensitive actions, such as payments, by handing the task back to you».
Безопасность данных в браузере: два следа одной задачи
Тут кроется деталь, которую легко упустить в анонсе. История посещений локальной части остаётся в Chrome на вашем компьютере, а данные удалённой части хранятся отдельно на виртуальной машине Google. По сути одна задача — два следа выполнения, и оба надо проверять, если вы чистите историю или хотите понять, куда именно сходил агент.
Это и есть главный практический риск ИИ в браузере: не «агент украдёт пароль», а рассинхрон учёта — вы видите половину картины там, где привыкли видеть всю.
Модель угроз для бизнеса: что советует Google администраторам
Google в корпоративной документации советует администраторам сначала продумать модель угроз (threat model) — разобрать, какой ущерб нанесёт агент, если поведёт себя не так, — и только потом включать функцию всей команде. Для Google Workspace и корпоративных аккаунтов это не формальность.
Три сценария, на которых модель угроз проверяется быстрее всего. Это примеры для оценки риска, а не описание случившихся инцидентов:
• Агент с доступом к CRM. Открытая авторизованная сессия означает, что задача «собери контакты по сделкам» технически видит всю клиентскую базу, а не выбранный кусок.
• Агент с доступом к банк-клиенту. Возврат управления на платеже работает, но сам факт открытой сессии в списке доступных агенту вкладок — решение компании, а не рядового пользователя.
• Агент с доступом к корпоративной почте. Письмо с инструкцией внутри текста — классический вектор prompt injection, и приносит его чаще всего именно почта.
Практический вывод один: разрешение выдаётся не «человеку», а рабочему профилю браузера целиком. Разделить личный и рабочий профиль Chrome стоит до включения функции, а не после первого инцидента.
Когда включать Gemini Spark, а когда держать ручной контроль
Если вы фрилансер или предприниматель и уже пользуетесь ИИ-агентами для рутины — бронирования, поиска подрядчиков, мониторинга цен — Spark стоит пробовать на задачах без входа в личные аккаунты: облачная среда ровно для этого и сделана. Для всего, что связано с деньгами и логинами, держите ручной контроль: следите за прогрессом во вкладке и не давайте автоматике доводить процесс до оплаты без вашего клика.
Конфиденциальность данных ИИ здесь работает по принципу «доверяй, но проверяй»: Google дал инструменты контроля, но решение, кому и когда разрешать доступ, остаётся за пользователем. В 2026 году это новая норма работы с ИИ-агентами, и разобраться в ней дешевле сейчас, чем потом искать, куда именно сходил ваш цифровой помощник.
Дальше по теме: все ИИ-инструменты для автоматизации задач в одном окне и новости об ИИ-агентах и автоматизации 2026.
Комментарии 0